 Volver atrás
Data Act y Salud Digital: Fin del monopolio en wearables
Este contenido está disponible únicamente para socios BAIDATA.
Regístrate o accede con tu cuenta para verlo.
Volver atrás

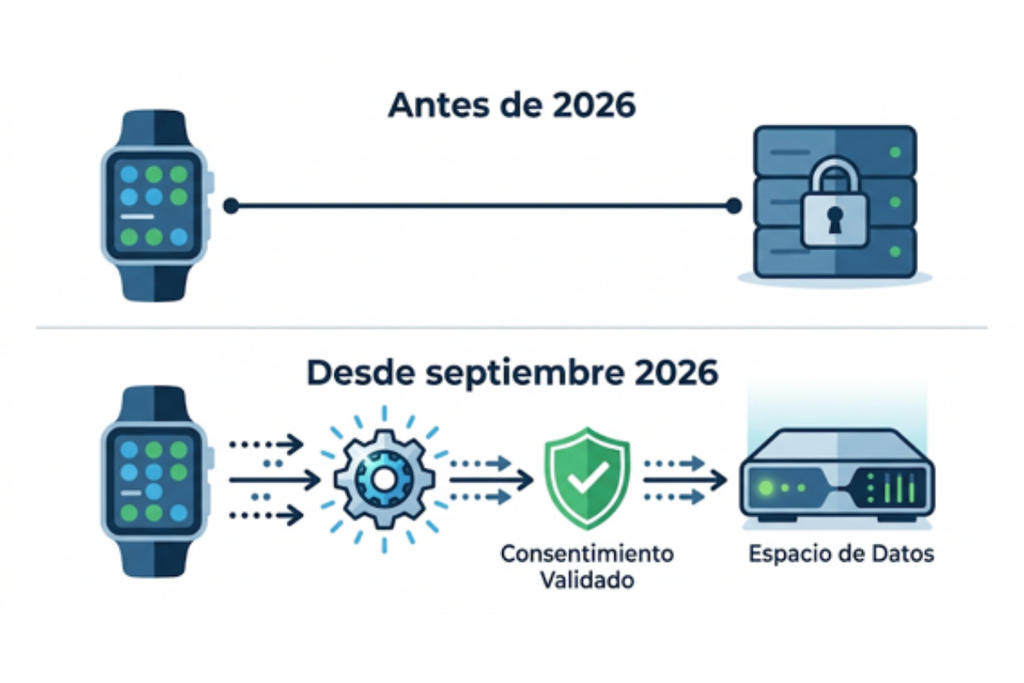
Hace apenas unas semanas, el 12 de septiembre de 2026, entró en vigor una de las obligaciones técnicas más disruptivas de la Data Act: los dispositivos comercializados a partir de esta fecha deben diseñarse para que sus datos sean accesibles desde el origen (art. 3.1). Es un cambio de fondo, porque el control de la información pasa de los términos y condiciones de cada fabricante a estar protegido por norma europea. Si gestionas una pyme o un proyecto HealthTech, esto elimina barreras históricas para tu negocio.
La Data Act, o Reglamento de Datos (Reglamento (UE) 2023/2854), se aplica de forma general desde el 12 de septiembre de 2025. Su objetivo es dar más control a los usuarios sobre los datos que generan sus dispositivos conectados.
En el ámbito de la salud, esto tiene una traducción muy concreta. Un reloj inteligente o una pulsera de actividad registran de forma continua la frecuencia cardiaca, la calidad del sueño o la saturación de oxígeno. Hasta ahora, comprar un wearable implicaba, en la práctica, aceptar que sus datos vivían en el ecosistema del fabricante. Si querías construir un programa de seguimiento de pacientes o una aplicación de rehabilitación, tenías que esperar a que la marca abriera una API y aceptar sus condiciones.
La Data Act invierte ese punto de partida, aclarando conceptos, derechos y responsabilidades. Ahora, el fabricante no es el propietario de los datos, sino simplemente su costodio (Data Holder) y, como tal, tiene la obligación de ponerlos a disposición de terceros cuando el auténtico propietario, el usuario, lo exija. Y debe hacerlo de forma sencilla, segura y gratuita, en un formato legible por máquina y, cuando sea viable, en tiempo real (art. 4 y 5).
Lo primero que cambia es el punto de partida de cualquier integración. Con la Data Act ya no hay que esperar: si el usuario lo pide, el fabricante debe abrir ese canal. Esto te va a permitir construir todo tipo de servicios sobre datos de varios fabricantes a la vez, sin tener que ligarte a un único ecosistema de dispositivos.
La norma está pensada para proteger la competitividad de las pymes:
Abrir los datos no equivale a darlos a cualquiera. Quien recibe los datos asume unas condiciones estrictas:
Además, debes tener en cuenta que la Data Act convive con el Reglamento del Espacio Europeo de Datos de Salud (EHDS) . Mientras la primera ordena el acceso a los datos de los dispositivos conectados, el EHDS se centra en los datos del sistema sanitario, como la historia clínica electrónica.
Para orquestar este flujo complejo de consentimientos (RGPD) e integraciones (Data Act + EHDS), la infraestructura idónea son los espacios de datos soberanos.
En BAIDATA te ayudamos a integrar tus servicios mediante conectores certificados que auditan el cumplimiento normativo. Fórmate con nuestro Data Space Professional Qualification Program o, si ya estás listo para probar tus desarrollos, conecta con el Centro Demostrador de Espacios de Datos SocioSanitario EDS2, liderado por GAIA y con el que colaboramos activamente